Il 21 ottobre 2026, il team PHP ha annunciato due vulnerabilità critiche (CVSS 9.2) che consentono l'esecuzione remota di codice senza autenticazione. Colpiscono tutte le versioni di PHP in uso su milioni di siti web, inclusi WordPress. Non si tratta di un problema teorico: un attaccante può eseguire comandi arbitrari sul tuo server direttamente da Internet. Aggiornare è urgente.
Se il tuo sito gira su PHP, devi controllarti la versione oggi e pianificare l'aggiornamento entro pochi giorni. Questo articolo ti spiega cosa è successo, come verificare se sei esposto e cosa fare concretamente.
In breve: le due vulnerabilità PHP (CVE-2026-109618 e CVE-2026-109619) hanno un punteggio critico (CVSS 9.2) e permettono l'esecuzione di codice da remoto senza login. Aggiorna a PHP 8.2.35, 8.3.36, 8.4.27 o 8.5.12. Se usi WordPress, l'hosting o il tuo sysadmin devono coordinare l'aggiornamento verificando prima la compatibilità dei plugin. Ricorda che PHP 8.2 smette di ricevere supporto il 31 dicembre 2026.
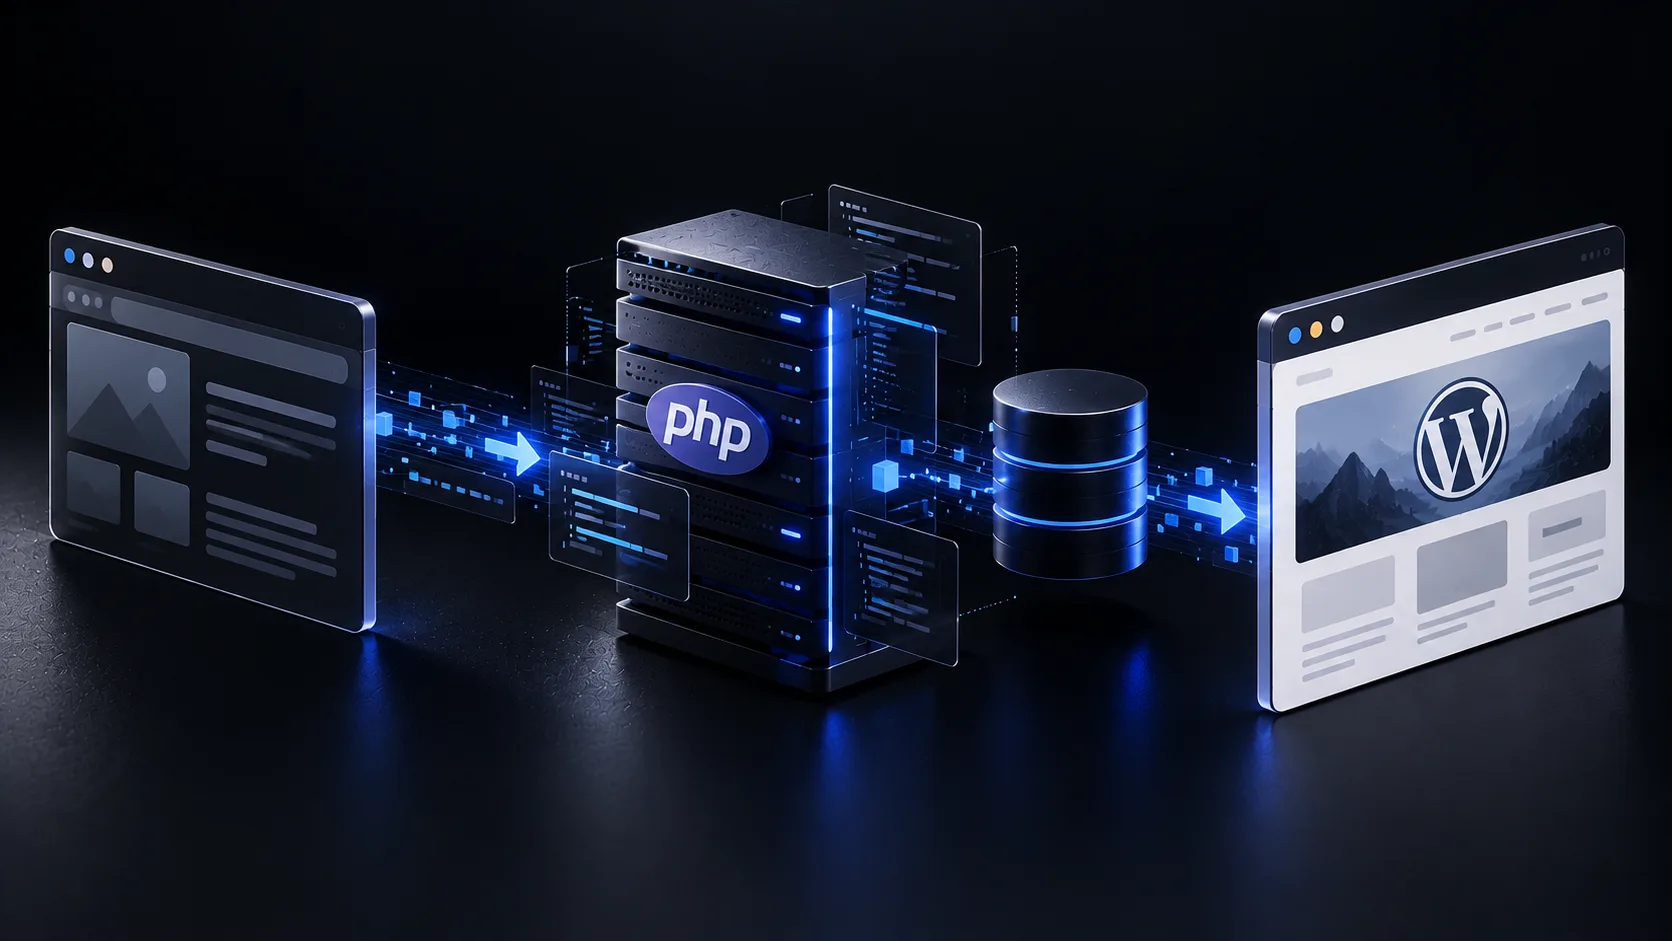
Una vulnerabilità di esecuzione remota di codice (RCE) significa che un attaccante può inviare una richiesta HTTP al tuo sito e far eseguire comandi direttamente sul server. Non deve rubare password, non deve avere accesso admin: basta che il server PHP sia vulnerabile. Nel caso delle due vulnerabilità di ottobre 2026, l'attacco non richiede nemmeno l'autenticazione dell'utente.
CVSS 9.2 è il punteggio più alto possibile di gravità. La differenza fra una vulnerabilità XSS (che ruba dati a un visitatore) e una RCE (che compromette il server) è enorme: nel secondo caso, l'attaccante ha accesso a tutti i dati, può modificare il sito, installarvi malware, usarlo come base per attaccare altri siti, rubare i backup dei clienti.
Le vulnerabilità sono state segnalate al team PHP nel periodo estivo e corrette in versione rilasciata il 21 ottobre 2026. Il fatto che PHP abbia coordinato bene il rilascio non significa che tutti i siti siano già aggiornati: molti hosting hanno processi lenti, molte PMI non controllano quale versione girano, molti siti hanno plugin legacy che non supportano le versioni nuove.
I numeri sono chiari: aggiorna alle seguenti versioni minime:
Se usi versioni più vecchie (7.x o precedenti), sei esposto. Inoltre, PHP 8.0 e 8.1 hanno smesso di ricevere supporto nel 2023, quindi non ricevono patch per questa vulnerabilità: devi aggiornare per forza.
Cosa succede il 31 dicembre 2026: PHP 8.2 esce dal supporto ufficiale. Dopo quella data non riceverà più patch di sicurezza. Se la tua infrastruttura è ferma a 8.2, avrai un countdown: devi pianificare la migrazione a 8.3, 8.4 o 8.5 prima di capodanno.
Esistono tre modi per farlo, in ordine di semplicità:
Da WordPress admin panel (se usi WordPress):
Accedi a wp-admin → Strumenti → Info del sito. Scorri a fondo e guarda la riga "Versione PHP". Se vedi un numero inferiore a 8.2.35, sei vulnerabile.
Da riga di comando (se hai accesso SSH):
Lancia il comando php -v in terminale. Ti tornerà la versione esatta con la data di rilascio.
Dal tuo hosting (se non hai accesso tecnico):
Accedi al pannello di controllo (cPanel, Plesk, altro) e cerca la sezione "PHP" o "Versione PHP". Ogni hosting ha un'interfaccia diversa, ma il dato è sempre lì. Se non lo trovi, contatta il supporto e chiedi esplicitamente: "Che versione di PHP gira sul mio account e che versioni sono disponibili?"
Se la risposta è "PHP 8.2.34 o precedente", sei vulnerabile alle due CVE del 21 ottobre 2026.
L'aggiornamento di PHP è responsabilità dell'hosting. Tu non puoi farlo direttamente (a meno che tu non gestisca un server dedicato). Devi contattare il tuo hosting e chiedere esplicitamente: "Aggiornate il mio account a PHP 8.4 o 8.5 il prima possibile. Sono consapevole che potrebbero esserci compatibilità con i plugin: controlliamo insieme prima dell'aggiornamento."
Perché l'hosting non aggiorna automaticamente: alcuni hosting, soprattutto i più grandi, hanno politiche lente per evitare di rompere i siti dei clienti. Plugin legacy, temi customizzati, codice vecchio possono non essere compatibili con le versioni nuove di PHP. Quindi preferiscono lasciarti nella versione stabile, anche se obsoleta.
Cosa devi fare tu:
Se usi WordPress, l'aggiornamento di PHP è indipendente da quello di WordPress, ma devi coordinarli. WordPress supporta PHP 8.2+ dalla versione 6.0 in poi. Se usi WordPress 5.x o precedenti, non puoi nemmeno aggiornare a PHP 8.2+.
Checklist per WordPress:
Questo sembra lungo, ma è il percorso più sicuro. Se non sei tecnico, chiedi al tuo hosting o a uno sviluppatore di gestire il processo.
Distinzione importante: vulnerabilità ≠ attacco confermato.
Una vulnerabilità è un difetto nel codice. Una volta pubblico, gli attaccanti ne vengono a conoscenza e possono (o no) sfruttarla. Il team PHP ha coordinato il rilascio della patch il 21 ottobre 2026 senza rivelare i dettagli tecnici completi della vulnerabilità, per evitare di regalare una guida all'exploit. Questo è lo standard: le patch vengono rilasciate e gli attaccanti hanno giorni per studiarle.
Non sappiamo ancora (e potremmo non sapere mai) se queste vulnerabilità stiano già venendo sfruttate in natura. Quello che sappiamo è che il punteggio CVSS è critico (9.2) e che la finestra temporale fra il rilascio della patch e un eventuale exploit massivo è tipicamente di 1-2 settimane. Aggiornare entro una settimana è il benchmark realistico.
Se il tuo sito è ancora vulnerabile dopo 3 settimane, assumi il rischio consapevolmente.
Se la tua versione PHP è ancora vulnerabile e il sito era online durante la finestra fra il 21 ottobre 2026 e oggi, il rischio esiste. I segnali di compromissione includono: file strani in admin, traffic anomalo, link nascosti nel codice HTML. Se sospetti una compromissione, contatta il tuo hosting e chiedi un'ispezione della sicurezza. Nel frattempo, aggiorna PHP. Una compromissione via PHP RCE è seria, ma è risolvibile se la noti presto.
Un sito offline non è vulnerabile da Internet, però il rischio non sparisce: se il server è online su intranet aziendale, potrebbe essere compromesso da un attaccante interno. Se il sito è veramente offline (server spento), allora sì, sei protetto. Ma se è una manutenzione, aggiorna comunque prima di riportarlo online.
Se hai fatto un backup il giorno prima, il tuo hosting può rollbackare in pochi minuti (di solito meno di 5). Se non hai backup, il problema è più serio. Questo è il motivo per cui dovresti sempre avere un backup manuale prima di aggiornamenti importanti. WordPress ha anche plugin di backup (UpdraftPlus, BackWPup) che puoi schedulare quotidianamente.
Cambia hosting oppure insisti per PHP 8.3.36 almeno. Se l'hosting non supporta versioni recenti di PHP, ha un problema di competenza o di vecchiaia infrastrutturale. Non è un buon segno per la sicurezza del tuo sito a lungo termine.
No. Questa è la versione corretta per questa vulnerabilità, ma seguiranno altre patch. PHP rilascia aggiornamenti di sicurezza ogni mese circa. Il tuo hosting (o il tuo team tecnico) deve controllare gli aggiornamenti almeno mensilmente e applicarli entro 1-2 settimane dal rilascio.
Sconsigliato. Aggiorna prima PHP, testa il sito per 24 ore per assicurarti che non ci siano problemi, poi aggiorna WordPress. Due cambiamenti importanti nello stesso giorno aumentano il rischio di rompere il sito.
Le due vulnerabilità PHP del 21 ottobre 2026 sono critiche, ma gestibili se agisci subito. L'aggiornamento non è complicato dal punto di vista tecnico (il tuo hosting lo fa per te), ma richiede coordinamento e test. La finestra di rischio massimo è fra il rilascio della patch e le prossime 2-3 settimane: vuoi essere aggiornato entro quel periodo.
Cominci oggi contattando il tuo hosting e chiedendo: "Quale versione di PHP supportate e quale versione è installata nel mio account?" Da lì, pianifichi l'aggiornamento in una finestra calma, crei un backup, coordini con il tuo provider e testi il sito. Se sei su WordPress, controlla i plugin prima. Se non sei tecnico, usa questa checklist per dare istruzioni chiare al tuo hosting o a uno sviluppatore. Non rimandare.