Il nuovo exploit PS5 chiamato Relapse non ha "bucato il PSN" come dicono alcuni titoli: interessa console con firmware vulnerabili e consente l'esecuzione di codice non firmato sulla macchina, ma non rompe l'autenticazione della rete PlayStation. Sony ha già reagito imponendo firmware più recenti per accedere ai servizi online. Il tema vero è diverso: gli exploit PS5 stanno diventando più accessibili, e il dibattito sull'uso dell'intelligenza artificiale nel reverse engineering del codice è passato da teoria a possibilità concreta.
In breve: Relapse è un exploit che funziona solo su PS5 con firmware vecchi; non compromette il PSN; l'idea che l'AI l'abbia scoperto non è dimostrata, ma l'AI accelera la ricerca di vulnerabilità. Sony ha subito costretto gli utenti a versioni firmware più recenti. Il tema per le PMI tech e per chi gestisce community online è capire come i sistemi di sicurezza evolvono quando la ricerca vulnerabilità diventa più veloce.
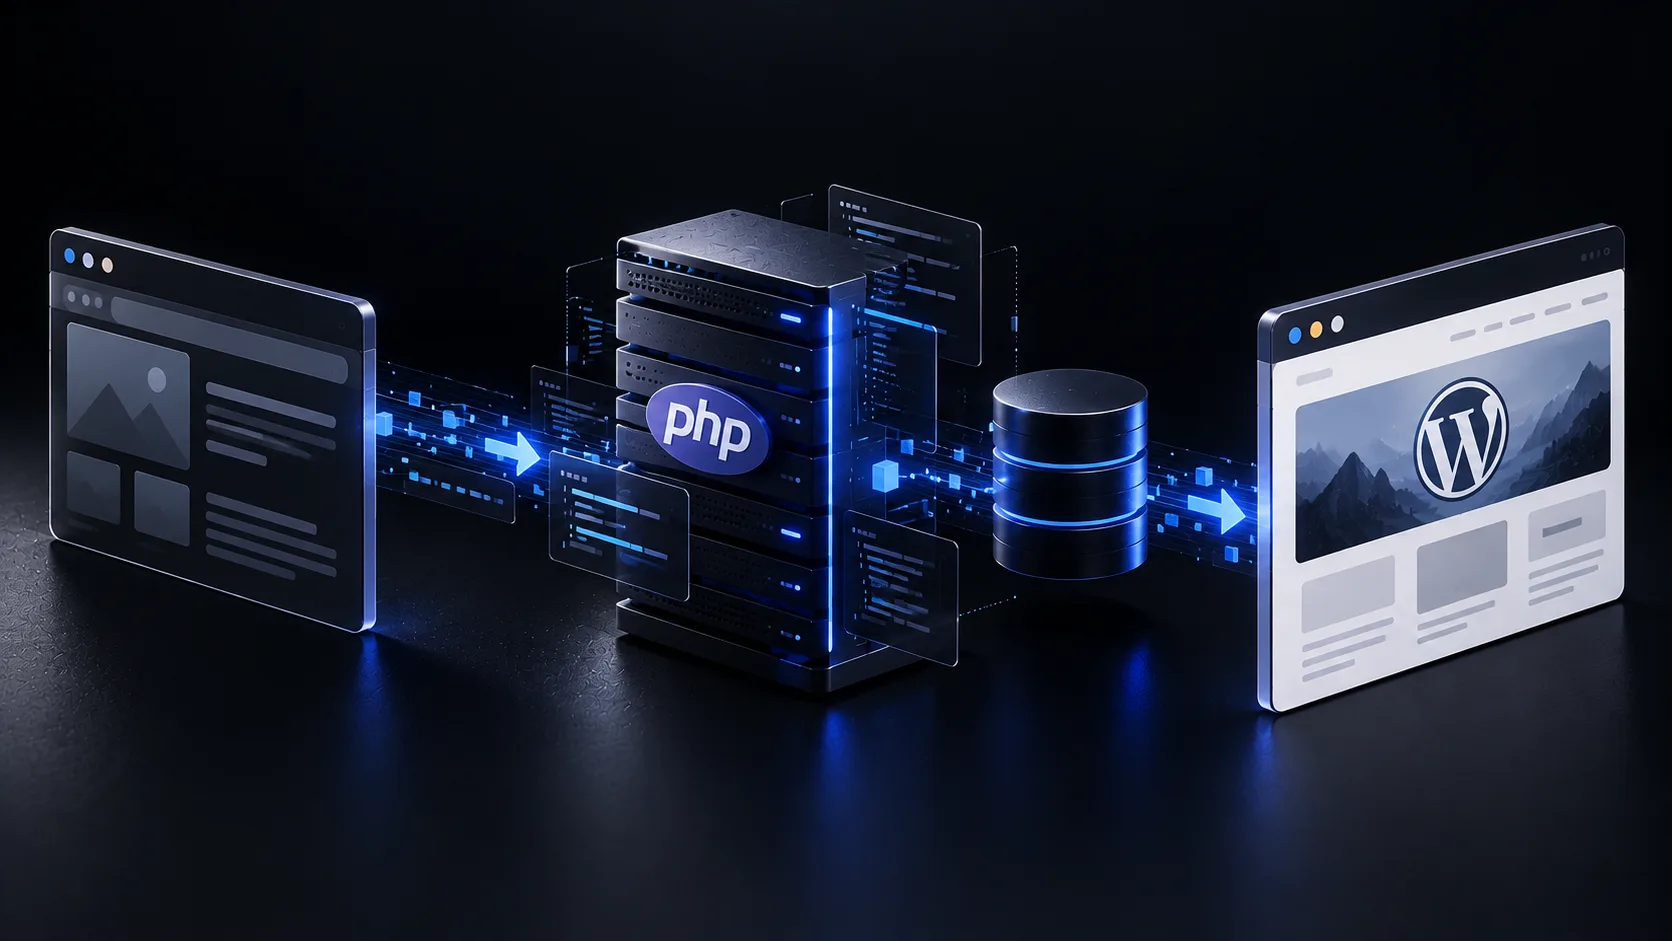
Relapse è un exploit per PS5 che sfrutta una vulnerabilità nei firmware precedenti alla versione 12.600 circa. Non si tratta di un buco nel PSN (la rete PlayStation), ma di un modo per eseguire codice arbitrario direttamente sulla console. Chi lo usa può installare software non autorizzato, accedere al sistema operativo sottostante o lanciare versioni copiate di giochi.
La console però rimane offline o isolata dalla rete PlayStation per evitare il ban. Questo è il punto critico: Sony individua facilmente chi tenta di andare online da una PS5 modificata, perché il firmware deve essere aggiornato. Non esiste una versione di Relapse che funziona su firmware aggiornati. Chiunque voglia giocare online deve tornare al firmware ufficiale, perdendo l'exploit.
È uno scacchetto fra exploit builder e ingegneri di sicurezza Sony. Ogni versione di exploit diventa inutile quando esce un firmware nuovo.
Molti articoli online ipotizzano che l'intelligenza artificiale abbia facilitato o addirittura scoperto il Relapse exploit. L'idea è logica dal punto di vista tecnico: un modello AI addestrato su codice potrebbe accelerare il reverse engineering, identificare pattern di vulnerabilità o suggerire vettori d'attacco. Ma la verità è più cauta.
Al momento non ci sono prove pubbliche che dimostrano il coinvolgimento diretto dell'AI nella scoperta di Relapse. Nessuno che ha pubblicato l'exploit ha dichiarato di aver usato modelli AI per trovarlo. È possibile che sia stato uno speedrun tradizionale di ricerca manuale di vulnerabilità, come avveniva da anni prima che ChatGPT e Gemini diventassero pubblici.
La confusione nasce perché è vero che l'AI accelera il reverse engineering in generale. È vero che modelli di codice generativo o di analisi statica potrebbero aiutare. Ma ipotesi e realtà non sono la stessa cosa. Per ora: nessun fondamento provato, ma capacità teoretica plausibile.
Anche se l'AI non ha scoperto Relapse, rimane vero che sta cambiando come funziona il reverse engineering e la security research in generale. Ci sono quattro aree dove l'impatto è già visibile.
Analisi di codice binario: gli LLM addestrati su assembly e bytecode possono identificare pattern comuni di vulnerabilità più velocemente di uno sviluppatore che legge il disassembly a mano. Non è magia, ma è significativamente più rapido.
Fuzzing intelligente: i sistemi tradizionali di fuzzing (inviare input casuali a un programma per trovare crash) diventano più efficienti quando alimentati da modelli che "imparano" quali input sono più promettenti per scatenare comportamenti anomali.
Documentazione e inference: quando il codice è parzialmente documentato, un modello AI può inferire la logica mancante e suggerire punti di debolezza teorica. Non sempre funziona, ma riduce il tempo della ricerca manuale.
Automazione della ricerca: gli agenti AI che esplorano codebase enormi, seguono dipendenze e traccia flussi di dati, possono coprire superfici d'attacco che richiederebbero settimane di lavoro umano.
Tutto questo è vero. Ma rimane vero anche che non sappiamo se qualcuno sta davvero usando questi metodi per sistema, né quali risultati hanno prodotto. È potenziale non ancora misurato.
Sony non aspetta. Non appena gli exploit su firmware vecchi diventano pubblici, il ciclo di risposta accelera: firmware obbligatori, controlli di versione più stretti, detection di modifche hardware più sofisticata.
Con Relapse è andata così: in pochi giorni Sony ha comunicato che il PSN richiede firmware 12.600 o superiore. Chiunque voglia giocare online deve aggiornare, perché il sistema rifiuta l'accesso a console con versioni vecchie. È una strategia semplice ma efficace: non "patchi" il buco, rendi semplicemente illeggibile l'exploit perché la console aggiornata non ha più quella vulnerabilità.
Questo crea una finestra temporale ristretta per chi vuole usare il jailbreak. Se lo scopo è giocare online (come per la stragrande maggioranza degli utenti), la finestra è di pochi giorni. Se lo scopo è usare la console offline con software homebrew, la finestra dura finché non esce un nuovo exploit per firmware più recenti.
La tendenza è chiara: le finestre si accorciano. Cinque anni fa un exploit restava sfruttabile per mesi o anni. Oggi scade in settimane. Se l'AI accelera la scoperta di exploit, potrebbe anche accelerare la scoperta di contro-misure.
Supponiamo che qualcuno voglia usare un jailbreak PS5. I rischi concreti sono tre.
Pirateria: il jailbreak permette di eseguire ROM copiate di giochi. È illegale. Sony ha metodi soft (ban dell'account) e hard (ban del dispositivo dall'architettura di rete). Un ban significa essenzialmente che la console non può più connettersi a nessun servizio Sony.
Malware e trojan: un codice non autorizzato su PS5 potrebbe contenere keylogger, spyware, miner di criptovalute o worm. Il jailbreak apre la porta, ma non garantisce che quello che entra sia sicuro.
Account e dati personali: se un attaccante ha accesso alla console modificata, può potenzialmente estrarre credenziali, cronologia di gioco o dati di pagamento. Sony usa più livelli di crittografia, ma il primo livello è compromesso da un exploit.
Chi jailbrekka una PS5 accetta questi rischi. Non sono teorici: sui forum si leggono segnalazioni di utenti bannati o compromessi.
Se sei un moderatore di una community, un gestore di canali Discord gaming, o lavori in una realtà che ospita discussioni su hardware e modding, ecco come gestire il tema in modo responsabile.
No. Relapse compromette solo la console, non la rete di autenticazione. Chi usa il jailbreak non può accedere al PSN se non aggiorna il firmware.
Non c'è prova pubblica che l'AI abbia scoperto Relapse. È plausibile che l'AI acceleri questo tipo di ricerca in futuro, ma nessuno ha dichiarato di aver usato modelli AI per scoprire questo exploit specifico.
No. Sony blocca l'accesso a console con firmware vecchi. Se jailbrekki, devi scegliere: offline con l'exploit, oppure online aggiornato senza exploit.
Fino al prossimo firmware obbligatorio, che esce generalmente in settimane. Un exploit PS5 ha una finestra di sfruttamento molto ristretta rispetto a qualche anno fa.
Il jailbreak tecnico (modificare il software della tua console) esiste in una zona grigia legalmente, a seconda del paese. Quello che ci fai sopra può essere illegale: se scarichi giochi piratati, è violazione di copyright.
Ban permanente dall'account, ban del dispositivo, malware, furti di credenziali, perdita di dati. Non sono spaventacarte: succedono.
Relapse è un exploit genuino, non è una finta, e ha funzionato su firmware vulnerabili. Ma il titolo "il PSN è stato bucato" è fuorviante: la rete PlayStation rimane protetta, solo la console offline è compromessa. Sony ha reagito subito facendo scadere l'exploit in pochi giorni per chi vuole giocare online, come ha imparato a fare in anni di cat-and-mouse con il modding.
L'idea che l'AI abbia scoperto Relapse è affascinante e teoreticamente solida, ma non è dimostrata. Quello che è vero è che l'AI accelererà la ricerca di vulnerabilità in generale, il reverse engineering sarà più veloce, e le finestre di sfruttamento si accorceranno ancora. Se sei una realtà che parla di gaming, hardware o modding, preparati a distinguere fra hype e fatti verificabili, e soprattutto a non scambiare una vulnerabilità tecnica per una compromissione della sicurezza di rete.