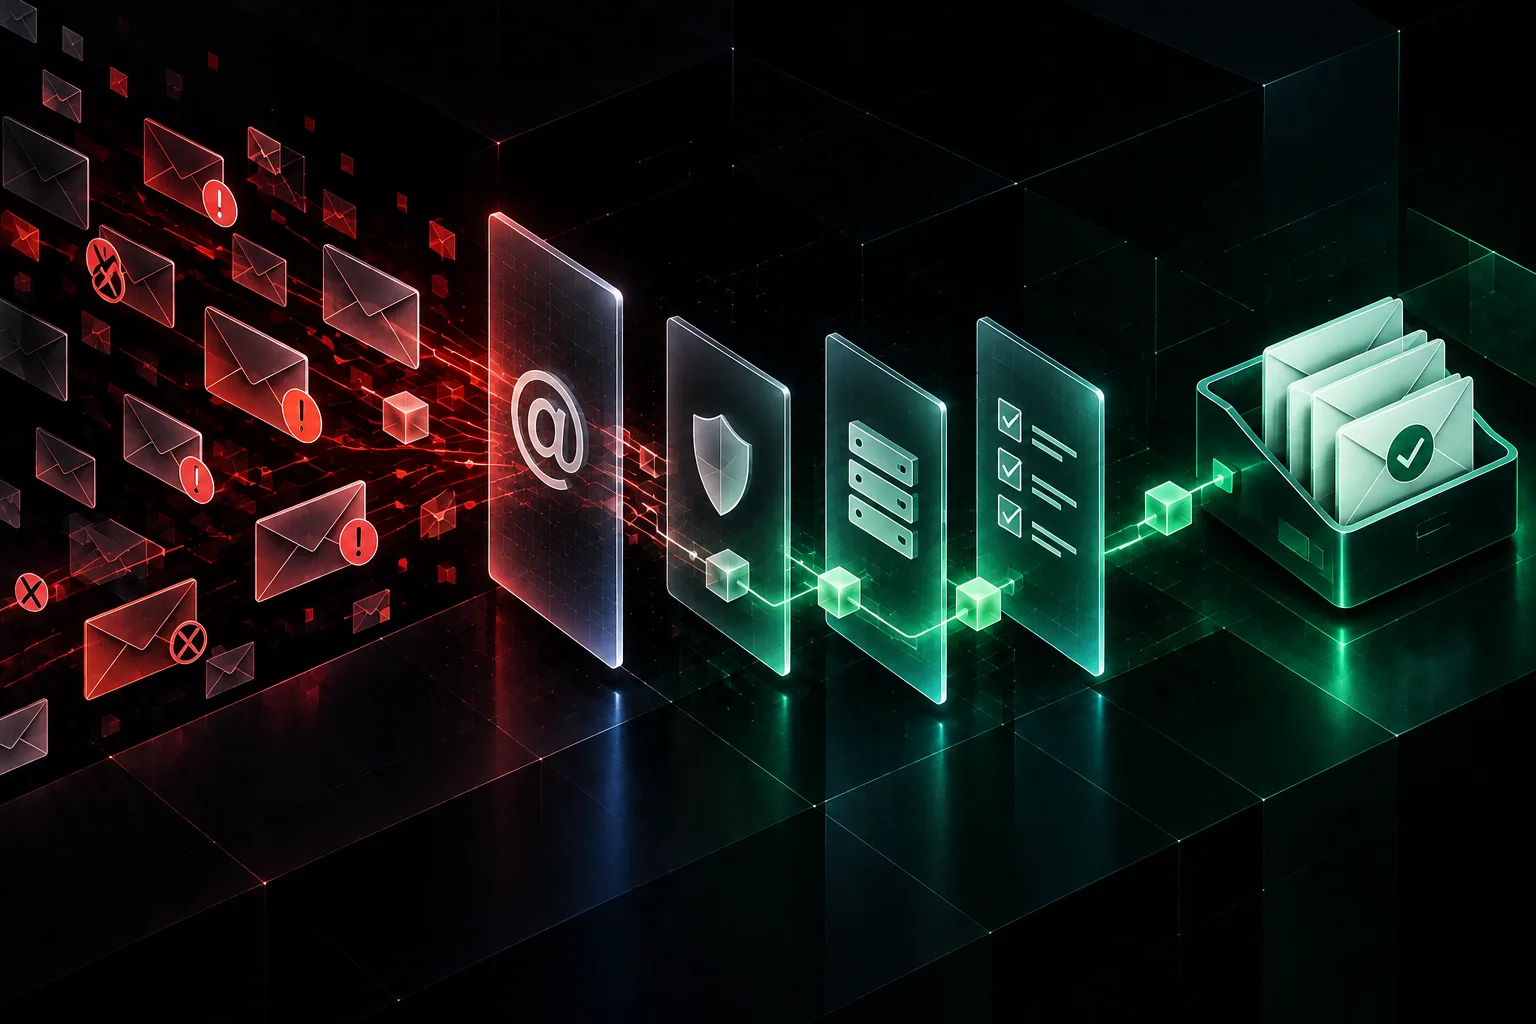
Una PEC compromessa non si vede: la firma digitale è vera, il mittente sembra quello di sempre, e il destinatario abbassa la guardia proprio perché una PEC non è una email qualsiasi, ha valore legale. Eppure negli ultimi mesi CERT-AGID monitora in continuo campagne che usano caselle PEC rugate per mandare false fatture e finti avvisi dell'Agenzia delle Entrate. Il meccanismo è semplice: vi arriva una fattura da un fornitore di cui vi fidate, vedete un IBAN diverso dal solito, cliccate per contattarli, ma nel frattempo avete già aperto l'allegato che richiede di abilitare le macro. O peggio, fate un bonifico diretto sul conto nuovo. Qui non serve una lista generica di dieci consigli sulla sicurezza: serve capire il flusso della truffa, come riconoscere i tre segnali che la rivelano, e soprattutto il protocollo di verifica che evita il danno prima che succeda.
In breve: quando arriva una fattura via PEC con dati anomali (IBAN diverso, dominio del mittente con una lettera cambiata, allegati che chiedono di abilitare macro), non aprite l'allegato e fate una telefonata di verifica al fornitore dal numero che trovate voi, non da uno indicato nell'email. Per qualsiasi importo sopra una soglia aziendale (solitamente 1.000-5.000 euro), la telefonata è obbligatorio che sia prima del pagamento, non dopo. Se l'email arriva da una PEC compromessa, segnalate a CERT-AGID tramite il form dedicato.
Una PEC è una casella di posta elettronica certificata: quando ricevete un messaggio in PEC, la legge italiana riconosce quel messaggio come avente piena validità legale. Non è un'email commerciale normale, è un atto scritto. Questo è il motivo per cui il phishing via PEC funziona così bene: il destinatario non crede che sia una truffa, proprio perché la PEC dovrebbe garantire l'identità del mittente.
Ma qui c'è il buco: se la casella PEC del fornitore è compromessa (rubate le credenziali, malware, accesso non autorizzato), l'attaccante può mandare messaggi che sembrano provenienti da quella casella. La firma digitale resta valida, perché il messaggio parte davvero da quella infrastruttura. Da fuori, non si vede la differenza tra una comunicazione legittima e una falsa. Questo crea una fiducia totale, esattamente quello di cui gli attaccanti hanno bisogno.
Le PMI che ricevono fatture regolari da fornitori abituali sono il bersaglio principale. Se sei il responsabile acquisti o se ricevi le fatture in contabilità, gli attaccanti sanno che:
Il danno tipico è un bonifico sul nuovo IBAN indicato nella fattura falsa. Spesso non vi accorgete della truffa fino a quando il fornitore vero chiede il pagamento perché non lo ha ricevuto. A quel punto il bonifico è già partito e recuperarlo è complicato, anche se teoricamente il vostro istituto potrebbe fare un richiamo.
È il segnale più diretto. Se il vostro fornitore di solito vi manda fatture con IBAN IT12 XXXX XXXX XXXX XXXX XXXX X, e vi arriva una fattura con IBAN IT98 YYYY YYYY YYYY YYYY YYYY Y, fermatevi. Anche se tutto il resto sembra perfetto, un IBAN nuovo deve essere verificato via telefono prima di qualsiasi pagamento. Molte PMI non confrontano l'IBAN con le fatture precedenti: fate una cartella dei vostri fornitori abituali e mettete l'IBAN a fianco del nome.
Se la fattura arriva da fornitore@fornitorechimico.it ma la PEC ufficiale è fornitore@fornitorechimica.it (una lettera diversa), è un classico. Gli attaccanti comprano domini simili o usano caselle compromesse con indirizzi che cambiano di poco rispetto all'originale. Leggete il dominio intero, non solo il nome della società: un carattere cambiato è già un campanello.
Se l'allegato è un file Excel o Word e vi chiede "Abilita il contenuto" o "Abilita le macro", è un red flag netto. Una fattura legittima non ha mai bisogno di macro. Se l'aprite con le macro abilitate, il file può installarvi malware diretto, che vi ruba credenziali o vi installa altri strumenti di attacco. Basta già non aprirlo.
Questo è il vostro scudo migliore. Deve diventare una regola aziendale, non un'eccezione:
Per pagamenti sopra una soglia prefissata (1.000 - 5.000 euro, dipende dalla vostra dimensione): prima di fare il bonifico, fate una telefonata di verifica al fornitore dal numero che cercate voi (non da uno che trovate nel documento ricevuto). Chiedete semplicemente se ha cambiato IBAN, se ha un nuovo indirizzo PEC, o se ha mandato una fattura con quelle date e quell'importo. Di solito la risposta è immediata: no, non abbiamo mandato nulla. Fine della storia.
Per pagamenti regolari da fornitori conosciuti: create una lista con i dati di bancari verificati (IBAN, PEC, indirizzo email). Prima di pagare, confrontate. Se qualcosa non corrisponde, non procedete finché non avete parlato al fornitore.
Per documenti che arrivano via PEC con allegati: apriteli con cautela. Se chiedono di abilitare macro, cancellate e contattate il mittente via canale diverso (telefono, messaggio, email commerciale non-PEC).
Questa regola protegge anche le grandi aziende: il vostro istituto potrebbe chiedere evidenza di una verifica documentata prima di processare un bonifico ad un IBAN nuovo. Se avete il log della telefonata o un'email di conferma dal fornitore, siete coperti.
Se ricevete un email di phishing da una PEC, non cancellatela e basta. CERT-AGID (il Computer Emergency Response Team dell'Agenzia per l'Italia Digitale) monitora queste campagne e ha bisogno di segnalazioni concrete per mappare la minaccia. Sul sito cert-agid.gov.it trovate la pagina dedicata alle segnalazioni di phishing: potete mandare l'email sospetta, il mittente PEC compromesso, e i dettagli della campagna.
Se segnalate, CERT-AGID può contattare il gestore della PEC compromessa e disabilitare quella casella in tempi rapidi, evitando che altri ricevano truffe dalla stessa fonte. Non è una cosa marginale: più segnalazioni arrivano, più veloce è la risposta.
Se ricevete un email da una PEC, potete chiedere al fornitore vero (via canale che conoscete già) se quella è la sua PEC corretta. Se dice di no, la casella è stata compromessa o è falsa. Nel primo caso, il gestore della PEC può disabilitarla e il fornitore cambierà casella. Nel secondo, è solo imitazione.
Sì, potete usare un validatore IBAN online (disponibili gratuitamente). Vi dice se il formato è corretto dal punto di vista matematico, ma non vi dice se l'IBAN appartiene davvero al fornitore che dice di mandare la fattura. Per questo serve sempre la telefonata.
Dipende. Se vi accorgete subito e contattate la vostra banca entro poco, potete chiedere un richiamo dei fondi. Ma è complicato e i tempi sono stretti. Meglio prevenire con la verifica prima del pagamento: è l'unica difesa davvero affidabile.
Dovrebbe ricevere una notifica dal gestore della casella PEC, cambiare la password, controllare i messaggi inviati senza suo consenso, e informare i suoi clienti. Se segnalate il phishing a CERT-AGID, la risposta è più veloce.
Sì. Ogni segnalazione aiuta CERT-AGID a mappare le campagne e a contattare i gestori delle caselle compromesse. Non costa nulla e protegge le altre aziende che ricevono la stessa email.
L'Agenzia delle Entrate comunica ufficialmente attraverso il portale telematico e la PEC (se siete iscritti). Se ricevete una "comunicazione urgente" con richiesta di dati o di pagamento immediato, non cliccate su link e non rispondete. Contattate l'Agenzia direttamente dal numero che trovate sul sito ufficiale. Anche qui, gli attaccanti usano PEC compromesse per imitare comunicazioni ufficiali.
Il phishing via PEC è efficace perché sfrutta due cose: la fiducia nella PEC come strumento legale e la fretta di pagare le fatture nei tempi contrattuali. Ma non è una minaccia senza difesa. Tre segnali concreti (IBAN diverso, dominio simile ma non identico, allegati che richiedono macro), una procedura rigida di verifica telefonica per importi sopra una soglia, e la segnalazione a CERT-AGID quando arriva phishing, sono sufficienti a contenere il rischio a livelli accettabili.
Da dove iniziate: questa settimana, create una cartella con i dati verificati dei vostri fornitori abituali (nome, IBAN, PEC, email). Se siete in più a ricevere fatture, condividete anche la procedura di verifica telefonica e i tre segnali. Se ricevete phishing, segnalate. Tutto il resto è routine: verificare prima di pagare non vi costa tempo, vi evita guai.
La sicurezza della posta aziendale non è solo una questione di vigilanza individuale: è un sistema. Se volete assicurarvi che le vostre caselle PEC e email commerciali siano configurate per resistere al phishing, che gli allegati siano controllati e che il team conosca il protocollo, Ctrl Studio può fare un audit della vostra infrastruttura email e delle procedure di pagamento.
Ctrl Studio. Meno task. Più sistema.